Biết thông tin mật được xử lý ở đâu
Tài liệu mật có được gửi đến LLM bên ngoài không? AI có nhận nhiều dữ liệu hơn cần thiết không?
Thiết kế cần xác định dữ liệu được gửi, nơi xử lý và cách lưu giữ.
 Đang chờ cấp bằng sáng chế
Kiểm soát truy cập nhiều lớp, bảo vệ dữ liệu phân tán cho tri thức mật.
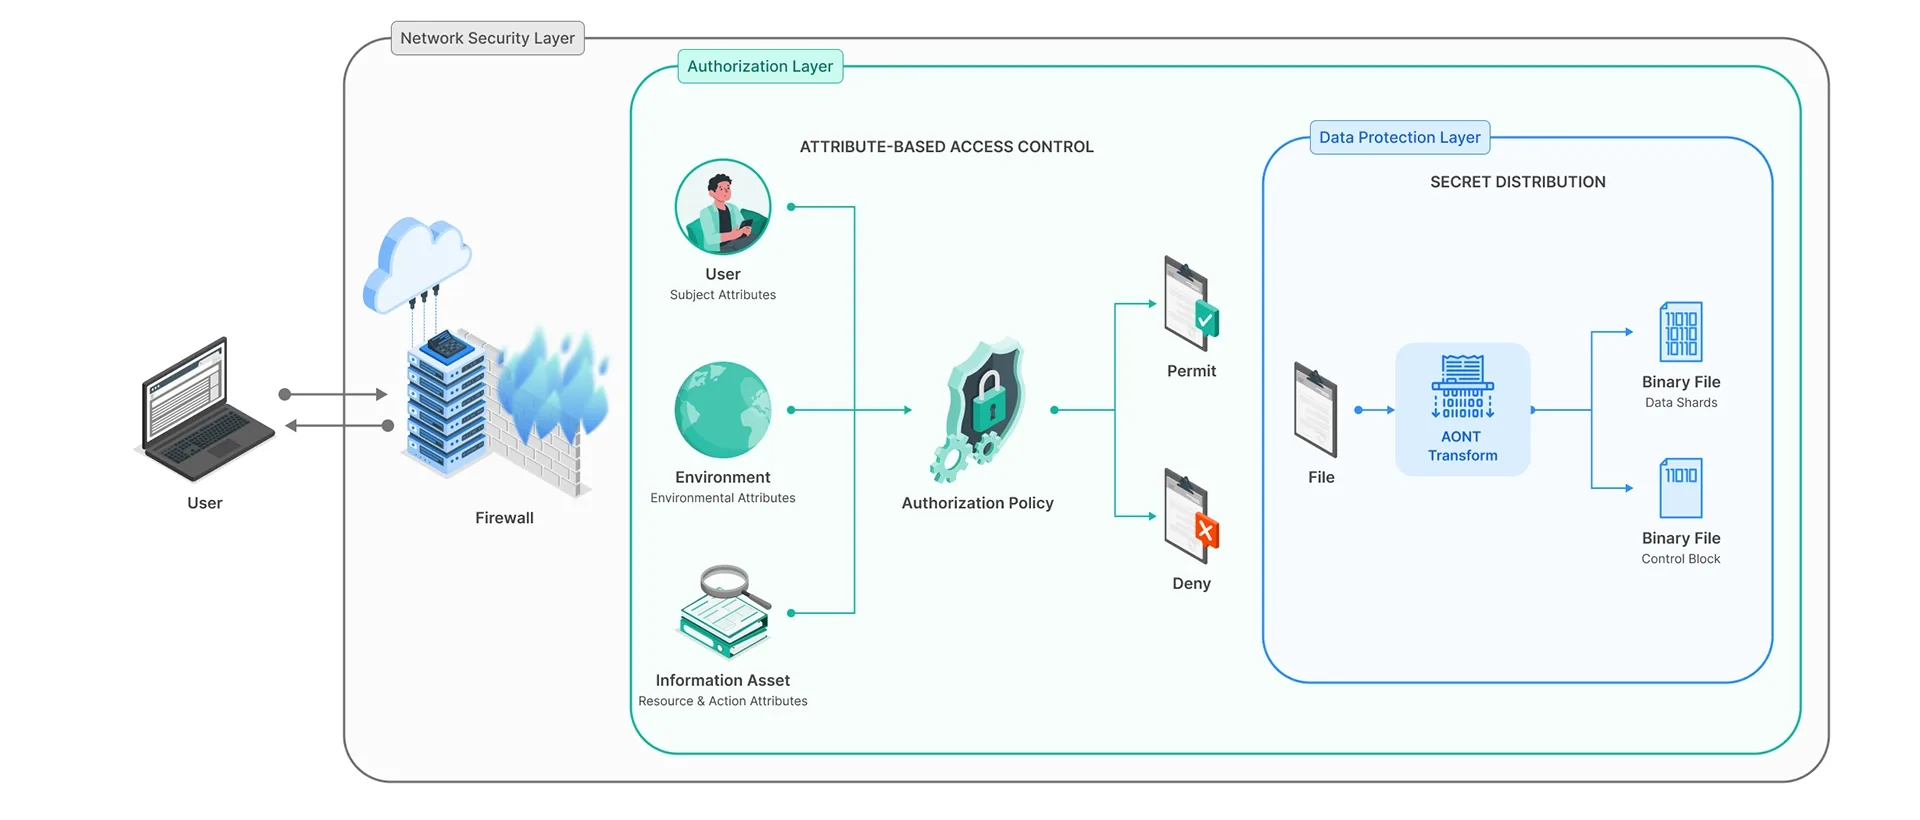
AIKNOW Security kết hợp kiểm soát mạng, phân quyền theo bối cảnh và lưu trữ phân tán. Văn bản nguồn được chia bằng cơ chế chia sẻ bí mật kết hợp mã hóa, rồi khôi phục khi sử dụng có cấp quyền. Doanh nghiệp có thể khai thác tri thức mật trong ứng dụng AI với cơ chế bảo vệ ngay từ cách lưu trữ và truy cập.
Sử dụng thông tin mật trong RAG cần xác định rõ quyền truy cập, địa điểm xử lý và kiểm soát vận hành. Những yêu cầu này cần được đánh giá từ bước PoC và thiết kế triển khai.
Tài liệu mật có được gửi đến LLM bên ngoài không? AI có nhận nhiều dữ liệu hơn cần thiết không?
Thiết kế cần xác định dữ liệu được gửi, nơi xử lý và cách lưu giữ.
Truy xuất và tạo câu trả lời cần cơ chế ngăn cung cấp nội dung ngoài quyền truy cập của người dùng.
Chỉ mục vector, văn bản nguồn và dữ liệu mô tả có thể chứa thông tin nhạy cảm. Mỗi loại cần kiểm soát truy cập và vận hành phù hợp.
Khi đưa vào vận hành, cần xác định cả phân quyền, phạm vi trách nhiệm của AI, chính sách sử dụng, kiểm toán và tổ chức vận hành bên cạnh bảo vệ dữ liệu.
Thiết kế RAG cho thực tế cần giải quyết việc xử lý bên ngoài, truy cập trái phép và nguy cơ lộ dữ liệu lưu trữ theo mục đích nghiệp vụ.
Đánh giá bảo mật cần bao quát truy xuất, sử dụng mô hình, lưu trữ và vận hành.
Mã hóa bảo vệ dữ liệu khi lưu. Xử lý được cấp quyền vẫn có thể cần truy cập văn bản rõ.
Môi trường xử lý hoặc thông tin xác thực giải mã bị xâm nhập có thể làm lộ văn bản rõ. Rủi ro phụ thuộc kiến trúc và các biện pháp kiểm soát.
Vector vẫn sẵn sàng cho tìm kiếm trong cơ sở dữ liệu và không được bảo vệ bằng cơ chế chia sẻ bí mật. Văn bản nguồn được chia sẻ bí mật kết hợp mã hóa, rồi lưu thành các mảnh phân tán.
Quyền được kiểm tra tại thời điểm truy cập, trước khi khôi phục văn bản nguồn. Hệ thống lấy các mảnh cần thiết để khôi phục nội dung được phép sử dụng.
Phân tách và phân tán văn bản nguồn đã bảo vệ giúp hạn chế lộ dữ liệu khi một nơi lưu trữ bị xâm nhập. Mức bảo vệ phụ thuộc cấu hình phân tán, mã hóa và truy cập.
Cách tiếp cận này hướng tới:
Kiểm soát mạng, phân quyền và bảo vệ dữ liệu phối hợp với nhau. Mỗi lớp được cấu hình theo môi trường và yêu cầu bảo mật.
Áp dụng kiểm soát mạng để hạn chế truy cập môi trường AIKNOW.
Cách ly mạng và quy tắc tường lửa được xác định trong thiết kế triển khai.
Phân quyền theo thuộc tính (ABAC) đánh giá chính sách dựa trên người dùng, môi trường và tài sản thông tin trước khi cho phép truy cập nội dung.
Thiết kế chính sách cho phép cấp quyền theo bối cảnh sử dụng. Thuộc tính và quy tắc được thống nhất riêng cho từng lần triển khai.
Tách việc khôi phục văn bản nguồn khỏi tìm kiếm vector. Mức bảo vệ khi bị xâm nhập phụ thuộc các mảnh, thành phần và thông tin xác thực nào bị lộ.
Văn bản nguồn được bảo vệ bằng chia sẻ bí mật kết hợp mã hóa, lưu thành mảnh tại nhiều nơi. Vector phục vụ tìm kiếm cần kiểm soát truy cập riêng.
← Cuộn ngang →
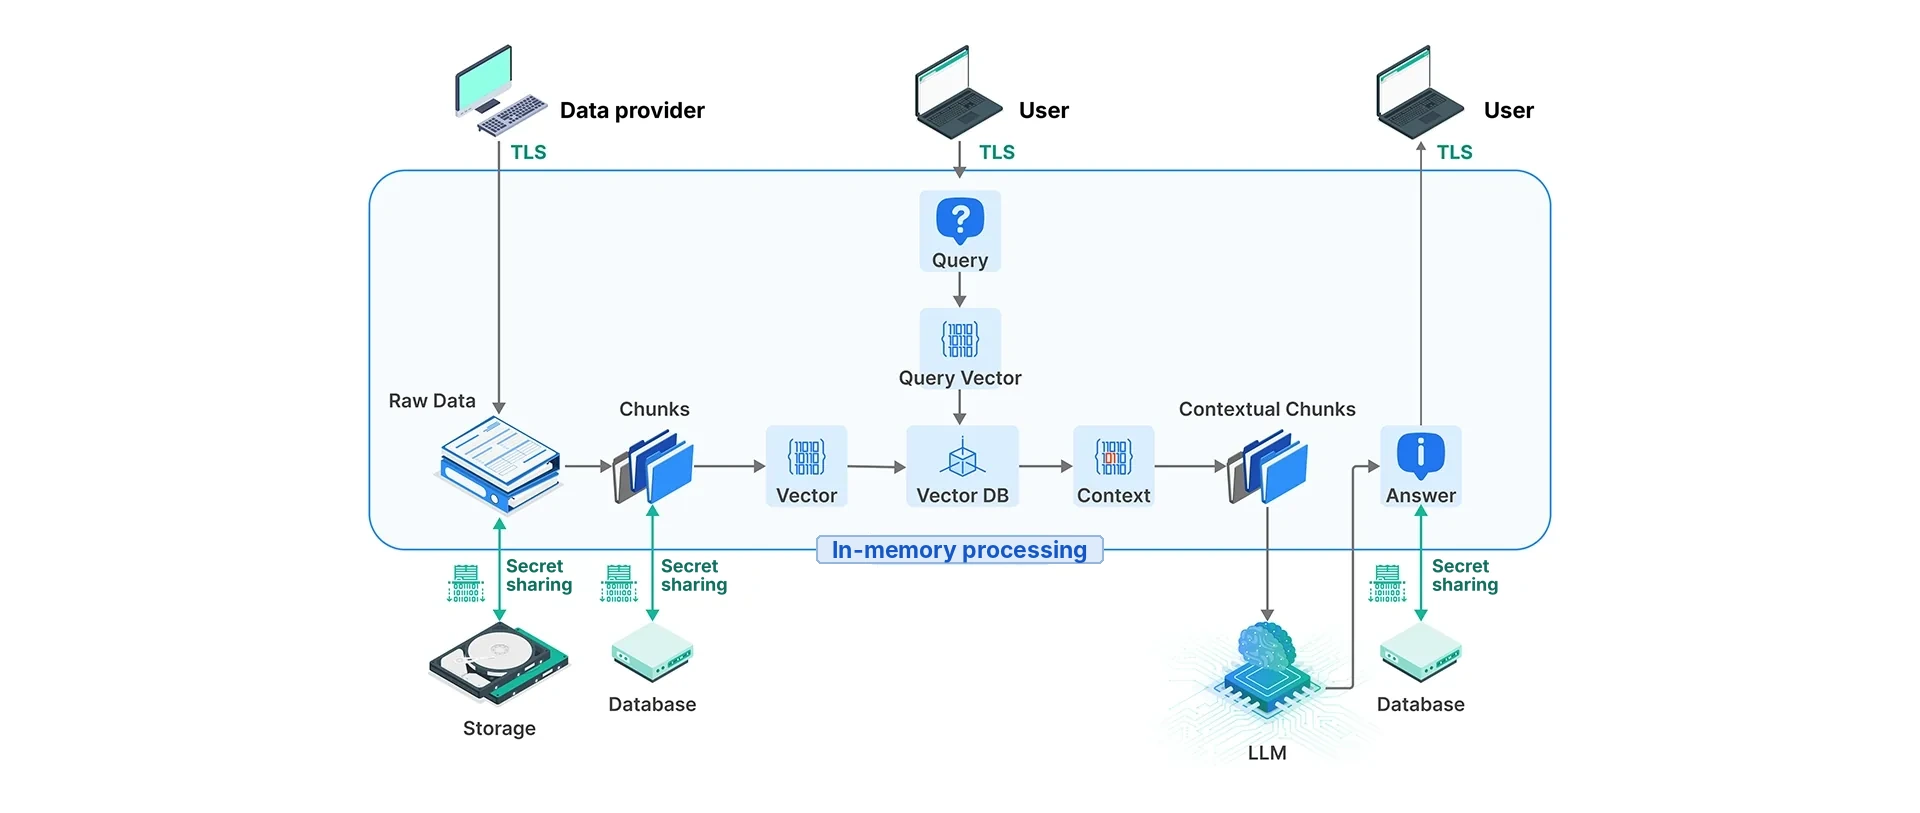
Quy trình kiểm tra chính sách truy cập trước khi khôi phục văn bản nguồn làm ngữ cảnh cho mô hình.
Nơi chạy mô hình và cách xử lý nội dung đã khôi phục là một phần của thiết kế luồng dữ liệu.
← Cuộn ngang →
Văn bản gốc cần bảo vệ.
Tài liệu được chia thành đơn vị phù hợp cho RAG.
Tạo vector phục vụ tìm kiếm tri thức.
Lưu vector cần cho tìm kiếm.
Truy xuất nội dung liên quan đến câu hỏi.
Đối chiếu quyền với điều kiện về người dùng, môi trường và tài sản thông tin.
Lấy các mảnh cần thiết để khôi phục nội dung nguồn được phép sử dụng.
Nội dung khôi phục được xử lý trong bộ nhớ. Cơ chế xóa tự động ngăn lưu lâu dài trong nhật ký hoặc cache; việc xử lý tạm thời vẫn cần được tính đến trong thiết kế.
Nội dung truy xuất được phép sử dụng được gửi đến LLM để tạo câu trả lời. Nơi chạy mô hình và yêu cầu xử lý dữ liệu được cấu hình theo dự án.
LLM có thể chạy ngoài môi trường của bạn. Khi đó, nội dung khôi phục được phép có thể được gửi ra ngoài; chính sách lưu giữ và xử lý của nhà cung cấp cần đánh giá riêng. Chia sẻ bí mật bảo vệ văn bản nguồn khi lưu trữ, không bao phủ mọi nguy cơ trong quá trình sử dụng được cấp quyền. Chèn chỉ dẫn trái phép, truy cập vector, dữ liệu mô tả và câu trả lời cũng cần biện pháp phù hợp.
Khung năm mức của Technica tổ chức các nhóm kiểm soát RAG theo phạm vi mở rộng dần.
Đây là khung lập kế hoạch triển khai, không phải tiêu chuẩn ngành, chứng nhận hoặc bảo đảm phù hợp một cấp độ mật.
Vector và văn bản nguồn được lưu nguyên dạng.
Mã hóa AES khi lưu và TLS khi truyền dữ liệu.
Bổ sung phân quyền theo vai trò (RBAC), cách ly mạng và nhật ký kiểm toán.
Tách vector khỏi văn bản nguồn. Chia và lưu phân tán bằng chia sẻ bí mật hoặc phương pháp tương tự.
Tích hợp thêm môi trường thực thi bảo mật, kiểm soát chính sách và quản trị.
AIKNOW Security hỗ trợ các kiểm soát ở mức RAG phân tán bảo mật và RAG với kiểm soát tăng cường, gồm môi trường thực thi bảo mật. Cách triển khai và mức phù hợp được đánh giá theo yêu cầu dự án.
Truy xuất phân tán và khôi phục văn bản nguồn làm phát sinh thêm bước xử lý.
Trong thử nghiệm nội bộ, phương pháp phân tán theo đoạn của AIKNOW Security ghi nhận thời gian gần với cấu hình cơ sở không phân tán.
30.87 → 7.27 giây xử lý
Thời gian ghi nhận trong thử nghiệm nội bộ.
Áp dụng nhiều lớp kiểm soát cho RAG sử dụng tài liệu quản trị, nghiên cứu phát triển và thông tin khách hàng. Mức phù hợp phụ thuộc phân loại dữ liệu, thiết kế và yêu cầu vận hành.
Truy xuất từ các nguồn phòng ban đã cấu hình, đồng thời kiểm tra chính sách cho từng người dùng và tài sản thông tin.
Nội dung nguồn được khôi phục theo quyền và chính sách đã cấu hình.
Đánh giá mạng, truy cập, lưu trữ và thực thi theo yêu cầu bảo mật, quản trị của ứng dụng. Chỉ năng lực sản phẩm chưa đủ xác lập việc tuân thủ pháp luật.
Phân tán các mảnh văn bản nguồn đã bảo vệ để hạn chế ảnh hưởng khi một kho lưu trữ bị xâm nhập. Phụ thuộc nhà cung cấp và rủi ro với thành phần khác vẫn cần được đánh giá.
Chia sẻ phân loại dữ liệu, nơi chạy mô hình và yêu cầu truy cập.
Chúng tôi có thể đánh giá kiểm soát mạng, phân quyền và bảo vệ dữ liệu phân tán cho hệ thống RAG của bạn.
Kiểm chứng biện pháp và quy trình vận hành theo yêu cầu dự án trước khi đưa vào sử dụng.