機密情報がどこまで利用されるか分からない
外部LLMへ機密文書が送信されるのではないか。必要以上のデータがAIへ渡されるのではないか。
こうした不透明さが、本番導入の大きな障壁になります。
 特許出願中
機密情報をRAGで安全に扱うための、AIセキュリティ基盤
ベクトルと原文の分離、データの分割・分散保存、アクセス時の権限確認、必要時のみの復元により、高機密情報を扱うエンタープライズRAGを支えます。
RAGは便利です。しかし、企業の機密情報を扱うようになると、「便利かどうか」以上に、リスクを説明できるかが重要になります。
外部LLMへ機密文書が送信されるのではないか。必要以上のデータがAIへ渡されるのではないか。
こうした不透明さが、本番導入の大きな障壁になります。
RAGによって組織内のナレッジが横断検索可能になると、本来アクセスできない情報まで検索・回答対象になるリスクがあります。
企業ナレッジが一箇所へ集約されれば、そのストレージやデータベース自体が新たな高価値ターゲットになります。
本番環境では、データ保護だけでなく、権限、AIの責任範囲、利用ポリシー、監査、運用体制まで含めた設計が必要です。
機密文書の外部送信、権限を超えた検索、ベクトルDBからの流出。こうした不安から、特に大企業では「PoCまでは進めても、本番導入は見送る」という判断になりがちです。
一般的なRAGには、複数のセキュリティリスクがあります。
文書そのものを保存します。保存時に暗号化していても、利用時には復号する必要があります。
そのため、復号されたデータやストレージが侵害された場合、原文が流出する可能性があります。
ベクトルDBにはベクトルを保存します。原文データは分割し、単独では内容が分からない形で複数の保存先へ分散します。
アクセス時に権限を確認し、必要なデータだけを一時的に復元します。
「どこに保存されているか」を守るだけでなく、「ナレッジそのものを盗まれても利用できない状態にする」ことを目指します。
AIKNOW Securityでは秘密分散を活用した分割・分散方式により、以下を目指します。
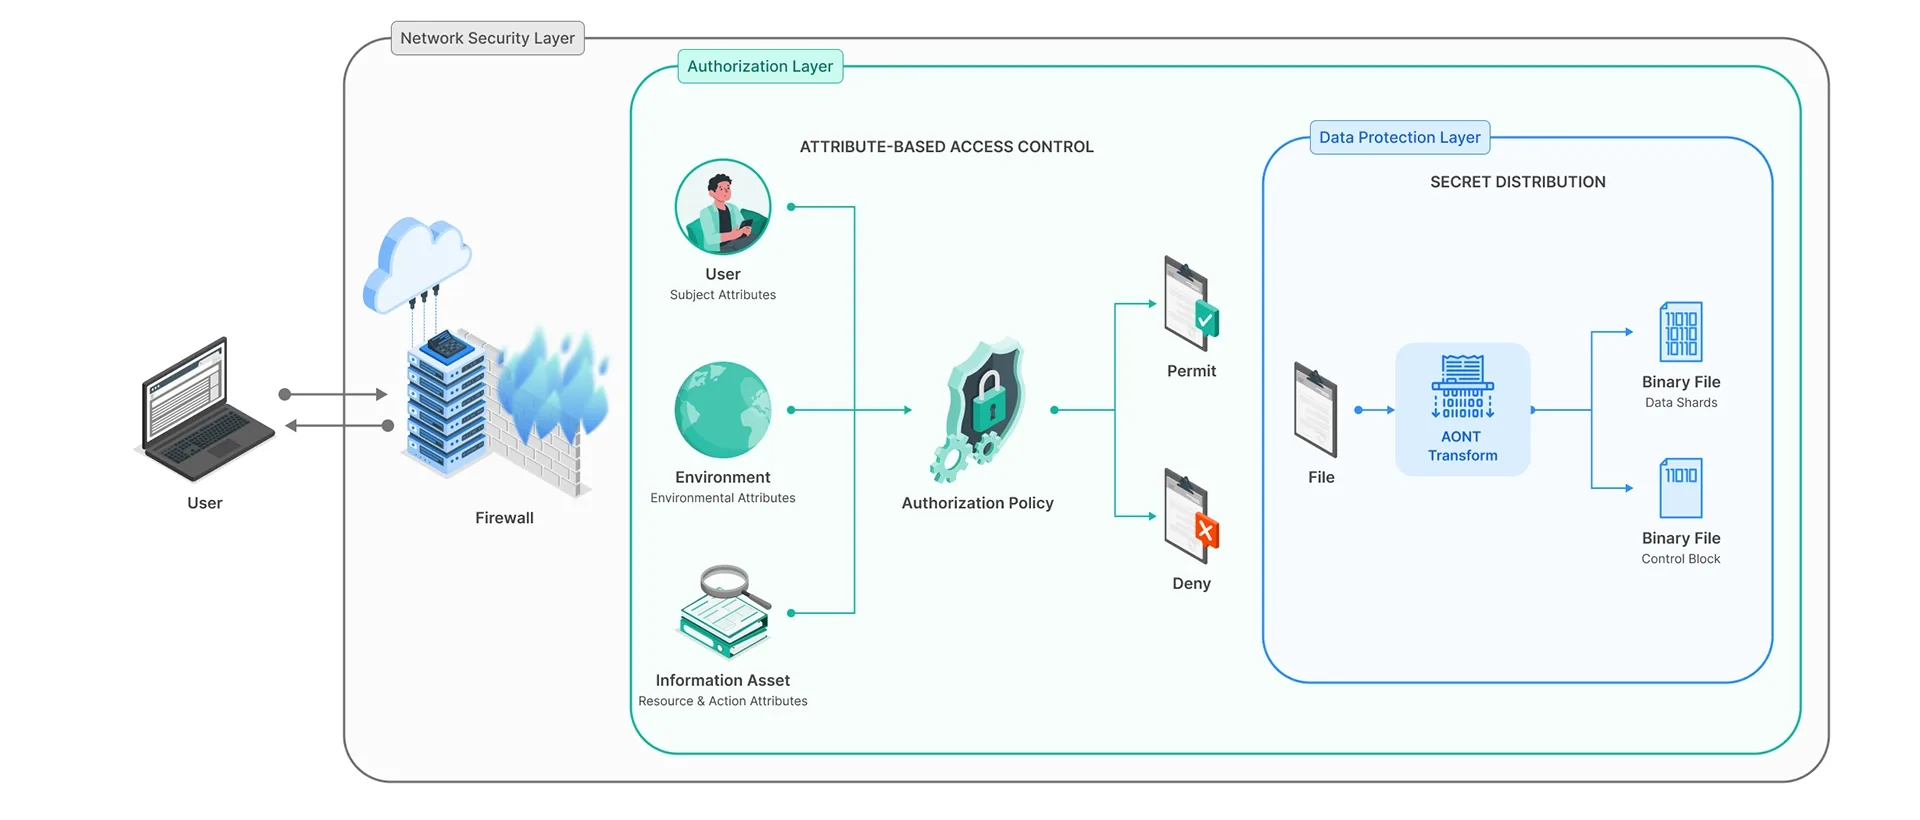
AIKNOW Securityでは、単一の防御機能だけに依存しません。
外部からの不正アクセスを防ぎ、AIKNOWが稼働する環境そのものを保護します。
ネットワーク分離やファイアウォールなど、企業システムとして必要な基盤セキュリティを構成します。
ユーザー、環境、情報資産などの属性を組み合わせてアクセスポリシーを評価します。条件を満たす場合のみ、対象ナレッジへのアクセスを許可します。
単純なユーザーロールだけではなく、利用状況を含めた認可を設計できます。
認証・認可を突破された場合でも、保存されたデータから直ちに原文を復元できない構造を構築します。
秘密分散などの方式でナレッジを分割し、断片(シャード)として複数の保存先に保管します。
← 横にスクロールできます →
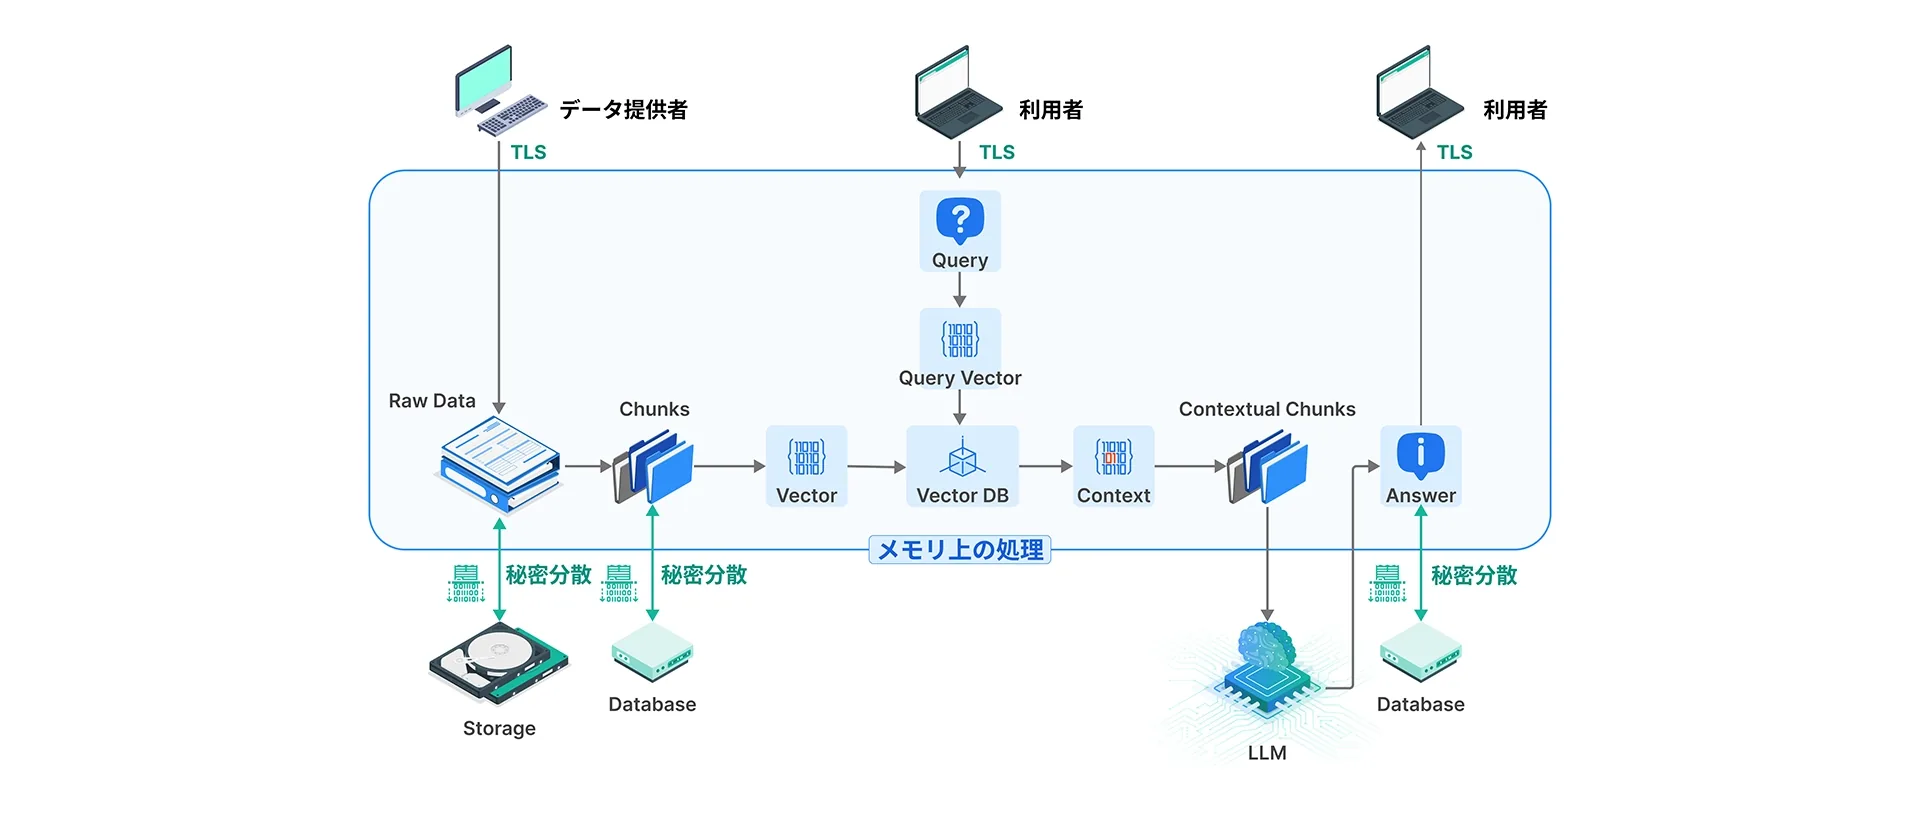
AIKNOW Securityは、データを安全に保存するだけではありません。
必要なナレッジを、必要なユーザーが、必要なときだけ利用できるように設計しています。
← 横にスクロールできます →
保護対象となる原文データ。
文書をRAGで利用可能な単位へ分割。
ナレッジ検索用のベクトルを生成。
検索に必要なベクトルを保持。
クエリから関連するコンテキストを検索。
ユーザー・環境・情報資産の条件からアクセス権限を確認。
必要なシャードのみを取得し、一時的に復元。
復元されたコンテキストを必要な処理中だけ利用。
許可されたコンテキストのみを使って回答を生成。
RAGのセキュリティは、保存時暗号化だけでは十分ではありません。
AIKNOW Securityでは、エンタープライズRAGの成熟度を段階的に捉えています。
ベクトルと原文をそのまま保存。
AESによる保存時暗号化、TLSによる通信保護。
RBAC、ネットワーク分離、監査ログを追加。
ベクトルと原文を分離。秘密分散などによる分割・分散保存。
機密実行環境、ポリシー制御、ガバナンスまで統合。
AIKNOW Securityが主な対象とするのは、このうち「機密分散RAG」と「高信頼RAG」の段階です。
秘密分散方式では、データを複数箇所から取得・復元するため、遅延(レイテンシ)が大きくなりがちです。
AIKNOW Securityでは、チャンク単位の独自の分散処理方式で、この遅延を大きく抑えています。
30.87 → 7.27 秒へ短縮
チャンク単位の独自分散処理方式によるレイテンシ削減。
経営資料、研究開発情報、顧客情報など、通常のエンタープライズRAGでは扱いにくい高機密データをナレッジとして活用できます。
全社ナレッジを一つのRAG基盤へ統合しながら、ユーザーや情報資産ごとにアクセス範囲を制御します。
「検索できるナレッジ」と「検索してはいけないナレッジ」を明確に分離します。
高い機密性とガバナンスが求められる業界において、ナレッジ利用とデータ保護の両立を支援します。
データを単一のストレージへそのまま保存しないことで、クラウド、ストレージ、ベンダーなど、特定のコンポーネントが侵害された場合の情報漏洩リスクを低減します。
エンタープライズRAGによって、企業のナレッジは一つの強力な情報資産になります。だからこそ、
ネットワークだけではなく、データベースだけではなく、ナレッジそのものを守る。
AIKNOW Securityが、PoCで止まらない 信頼できるエンタープライズAI の基盤をつくります。